Cómo proteger la privacidad y seguridad del correo electrónico en la era digital
La digitalización hace que cada vez más gestiones administrativas y personales pasen por Internet
Contraseñas únicas, doble verificación y precaución ante el phishing reducen los principales riesgos
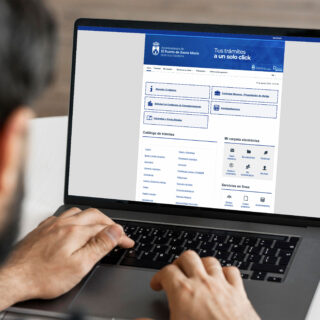
Una persona utiliza el correo electrónico desde un ordenador portátil, una herramienta cada vez más presente en los trámites administrativos y gestiones personales online.
La digitalización de los trámites cotidianos ha cambiado la forma en la que los ciudadanos se relacionan con las administraciones, los bancos, las empresas y numerosos servicios privados. En El Puerto de Santa María, la Sede Electrónica municipal permite realizar por Internet gestiones como presentar solicitudes, obtener certificados, consultar expedientes, recibir notificaciones o aportar documentación sin necesidad de acudir presencialmente.
Esta creciente actividad digital convierte al correo electrónico en una de las principales puertas de entrada a información personal. Una misma cuenta puede utilizarse para recibir comunicaciones administrativas, recuperar contraseñas, realizar operaciones bancarias o registrarse en diferentes servicios. Por ello, mantenerla correctamente protegida resulta especialmente importante.
La Agencia Española de Protección de Datos (AEPD) considera que una dirección de correo electrónico constituye un dato personal cuando permite identificar directa o indirectamente a su titular. Una cuenta comprometida puede facilitar a terceros el acceso a información privada o convertirse en el punto de partida para intentos de fraude y suplantación de identidad.
El correo, en el centro de numerosas gestiones
El Ayuntamiento de El Puerto dispone de una Sede Electrónica desde la que ciudadanos, empresas y entidades pueden realizar numerosos procedimientos municipales. Entre ellos figuran trámites tributarios, certificados de empadronamiento, consultas de expedientes, presentación de documentación o acceso a notificaciones.
Buena parte de nuestra actividad digital depende además de una dirección de correo. Es habitual utilizarla como mecanismo para confirmar registros, recibir avisos o recuperar el acceso a otras plataformas, lo que incrementa las consecuencias que puede tener que un tercero consiga hacerse con sus credenciales.
Uno de los errores más habituales consiste en reutilizar la misma contraseña en diferentes servicios. Si una de esas plataformas sufre una filtración, las credenciales obtenidas pueden ser probadas posteriormente por los atacantes en otras cuentas asociadas al mismo usuario.
Contraseñas únicas y verificación en dos pasos
La primera medida es utilizar una contraseña robusta y diferente para cada servicio. Los gestores de contraseñas permiten almacenar claves complejas sin necesidad de memorizar una para cada plataforma y reducen la tentación de reutilizarlas.
Siempre que el proveedor lo permita, también resulta recomendable activar la verificación en dos pasos o 2FA. Este sistema añade una segunda comprobación al inicio de sesión, de manera que conocer únicamente la contraseña puede no ser suficiente para acceder a la cuenta.
Otra posibilidad consiste en separar los distintos usos del correo electrónico. Una dirección destinada a administración pública, banca, trabajo o servicios especialmente sensibles puede mantenerse al margen de registros en comercios, promociones, foros o plataformas de menor importancia. Los alias y las cuentas secundarias también permiten limitar la exposición de la dirección principal.
Atención a los correos que aparentan ser oficiales
El phishing continúa siendo una de las técnicas utilizadas para obtener contraseñas y otros datos personales. Los mensajes fraudulentos pueden imitar comunicaciones de bancos, empresas de transporte, plataformas digitales o administraciones públicas para intentar que el destinatario pulse un enlace o facilite sus credenciales.
Ante un correo inesperado que solicite una actuación urgente, conviene evitar acceder al servicio desde el propio enlace recibido. Es más seguro entrar directamente en la página o aplicación oficial y comprobar desde allí si existe realmente alguna notificación pendiente.
También debe extremarse la precaución antes de abrir archivos adjuntos desconocidos, incluso cuando el mensaje aparente proceder de una empresa o institución conocida. La apariencia gráfica de un correo no garantiza que su remitente sea legítimo.
Mantener dispositivos y aplicaciones actualizados
La protección del correo no depende exclusivamente de la contraseña. Mantener actualizados el sistema operativo, el navegador y las aplicaciones permite corregir vulnerabilidades de seguridad conocidas y constituye otra de las recomendaciones básicas de prevención.
Cuando se utilicen redes Wi-Fi públicas, resulta igualmente prudente evitar operaciones especialmente sensibles si no existe una conexión suficientemente fiable. Para enviar documentación confidencial también pueden emplearse servicios que incorporen medidas adicionales de cifrado y protección de las comunicaciones.
A medida que aumentan los trámites disponibles por Internet, también crece la importancia de mantener unos hábitos básicos de ciberseguridad. Proteger adecuadamente el correo electrónico, activar la doble verificación y desconfiar de mensajes inesperados son medidas sencillas que reducen el riesgo de que información personal termine en manos de terceros.